資訊安全
每一層都保護好
你的員工資料
身分證字號、薪資、銀行帳號 —— 從傳輸、儲存、權限到備份,這一頁說清楚我們怎麼保護。
- 全程加密
- 公司之間完全隔離
- 每一個動作都有紀錄
- 每日加密備份
架設於 AWS 雲端資料中心
網站與資料庫都運行在 AWS(Amazon Web Services)的雲端資料中心,不放在自己的機房或一般虛擬主機上。
- 網站主機:AWS 東京
- 資料庫:AWS 新加坡
- 資料庫在儲存層加密
傳輸與備份全程加密
從你的瀏覽器到我們的主機一律走加密連線;備份在產生的當下就加密,能解開它的金鑰不放在雲端。
- 全站強制 HTTPS 加密連線
- 備份以 AES-256 加密,解密金鑰離線保管
- 密碼不可逆儲存,連我們也看不到
- 支援通行金鑰(passkey)登入:用指紋或臉,釣魚網站無法盜用
公司之間完全隔離
每一家公司的資料放在各自獨立的資料區。每一次操作,系統都會核對「登入的人屬於哪家公司」與「正在存取哪家公司」是否一致,不一致就拒絕。
- 每家公司一個獨立資料區
- 每家公司有自己的專屬網址
- 登入狀態只在自己公司的網址下有效
誰看得到什麼,由你決定
管理者、部門主管、一般員工各有權限,也可以自訂角色。身分證字號、銀行帳號這類欄位另外收起來,只有真正需要的人看得到。
- 指定部門主管後,他只看得到自己部門的人
- 身分證字號、銀行帳號只給能編輯或計薪的人
- 停用員工、調降權限,按下去立刻生效
誰在什麼時候改了什麼,都查得到
更正打卡時間、核准請假、匯出資料、指派角色 —— 重要操作都會記下是誰、什麼時候、改了什麼。 登入紀錄與「誰看了哪位員工的個資」也分開保存。
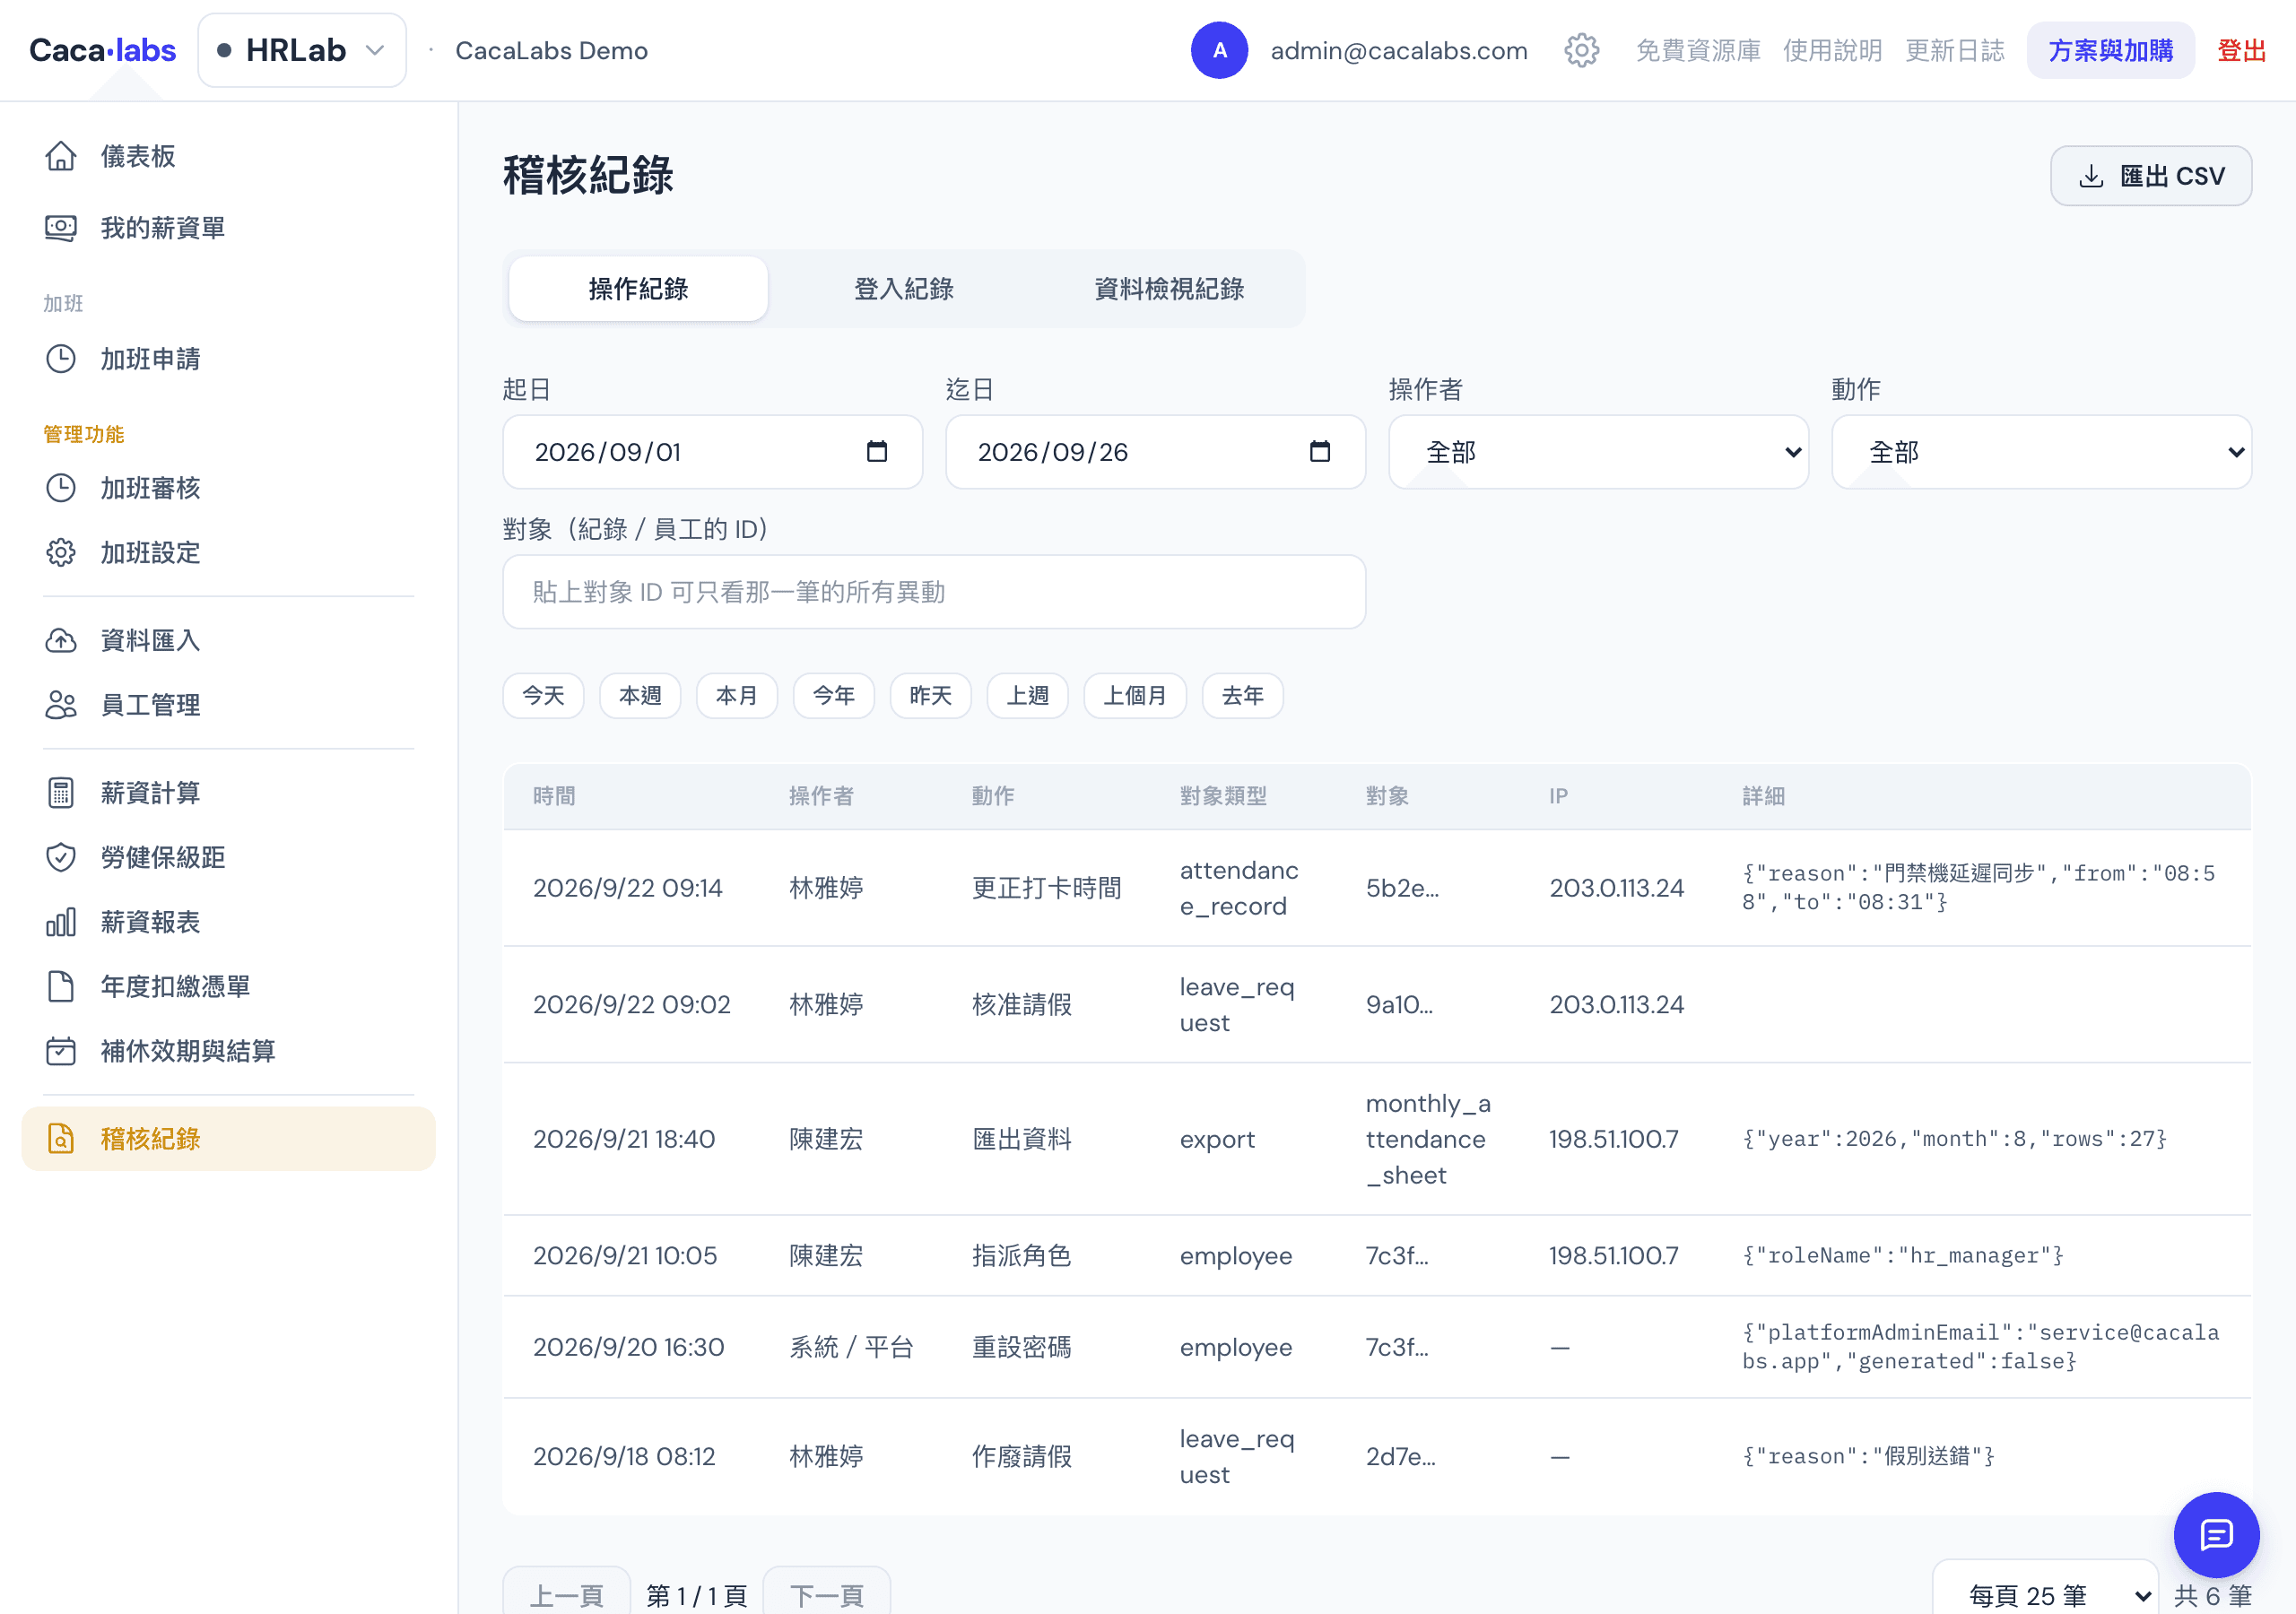
- 操作紀錄
- 不會自動刪除
- 登入紀錄
- 保存 180 天
- 個資與薪資明細的查看紀錄
- 保存 365 天
所有公司都在記錄;在系統內查詢與匯出屬於 HRLab Pro。也就是說,購買之前發生的事,購買之後一樣查得到。
7 天內可還原到任一時間點,每日備份再保留 30 天
資料庫持續記錄每一筆變動:過去 7 天內出事,可以還原到出事前的那一刻。另外每天再做一份獨立的加密備份。備份是給意外用的;你的打卡、薪資與操作紀錄本身長期保存,不會因為備份到期而消失。
- 7 天內:還原到任一時間點
- 每日加密備份保留 30 天,另有獨立程式每天核對每家公司都備到了
- 只還原出事的那一家公司,其他公司不受影響;流程實際演練過
常見問題
員工看得到同事的薪水嗎?+
看不到。一般員工只看得到自己的薪資單、打卡與假勤。能看全公司薪資的,只有被賦予計薪權限的角色。
部門主管看得到全公司的資料嗎?+
不會。只要在組織設定裡指定部門主管,他的請假、加班、考勤清單就只會列出自己部門的人;別部門的員工明細他打不開。
員工離職後還能登入嗎?+
不能。管理者按下停用的那一刻就生效 —— 系統每一次操作都會重新確認這個人還在職、權限是什麼,不必等對方登出,他的下一個動作就會被擋下。
密碼外洩了怎麼辦?+
改掉密碼即可。不論是自己改、用忘記密碼重設、或請管理者替員工重設,改完之後所有裝置上的舊登入都會失效。系統也會限制登入嘗試的次數,擋下猜密碼的攻擊。
可以不用密碼登入嗎?+
可以。每一位員工都能在「設定 → 登入與安全」建立通行金鑰(passkey),之後用指紋、臉或手機解鎖就能登入。通行金鑰只認得 CacaLabs 的網址,假冒的釣魚網站拿不到它;新增前要先輸入目前的密碼,改密碼時會一併移除所有通行金鑰。原本的密碼登入照常可以用。
CacaLabs 的人看得到我們公司的資料嗎?+
只有在你們回報問題、需要協助排錯時,客服人員才會以「唯讀」方式進入,不能修改任何資料,而且每一次進入都會留下紀錄。
誰改了打卡時間或薪資,查得到嗎?+
查得到。重要操作都會記下是誰、什麼時候、改了什麼;登入紀錄保存 180 天,查看員工個資與薪資明細的紀錄保存 365 天,操作紀錄不會自動刪除。所有公司都在記錄,在系統內查詢與匯出屬於 HRLab Pro。
系統出問題,資料會不見嗎?+
過去 7 天內,可以把貴公司的資料還原到出事前的任一時間點;更早的,還有每天一份、保留 30 天的加密備份。還原只針對出事的那一家公司,不影響其他公司。打卡、薪資等資料本身長期保存,備份到期不會影響它們。
資料會交給其他公司嗎?+
不會出售或提供給第三方。為了提供服務,我們使用雲端主機(AWS)、寄信服務、金流服務與 LINE(貴公司啟用 LINE 打卡時)。線上付款時信用卡號直接輸入在金流服務商,不經過我們的主機。詳細請見隱私政策。
發現安全漏洞要找誰?+
請寄信到 support@cacalabs.app,主旨寫「資安回報」。請先不要公開細節,給我們時間修補;我們會回覆處理進度。
個人資料的蒐集與使用方式,請見隱私政策。